
جدیدترین مطالب
علت تداوم سوء تفاهم غرب در درک اهمیت و جایگاه بریکس
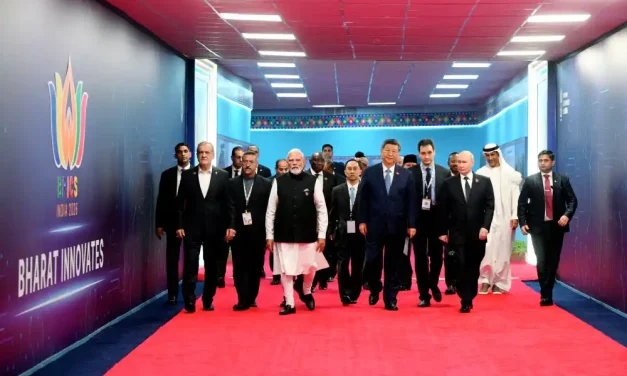
شورای راهبردی آنلاین-رصد: «بریکس، که در ابتدا به آن با نگاه طنزآمیز و بهعنوان نوعی «انبوه نامهای اختصاری توخالی» در عصر جهانیشدن برخورد شد و بعدها نسخهای ضعیفتر از باشگاههای جهانی مانند گروه ۷ تلقی شد، در سالهای اخیر، بهویژه از سوی دونالد ترامپ، بهعنوان تهدیدی بالقوه برای سلطه دلار آمریکا مورد توجه قرار گرفته و رسانههای غربی نیز در آستانه اجلاس ۲۰۲۶ بر اختلافات داخلی آن تمرکز کردهاند. با این حال، همه این برداشتها اهمیت واقعی بریکس یعنی نقش آن بهعنوان الگویی اولیه از نظم چندقطبی در حال ظهور را نادیده میگیرند.»
موفقیتها و چالشهای همکاری روسیه و آفریقا پس از اجلاس سران ۲۰۲۳
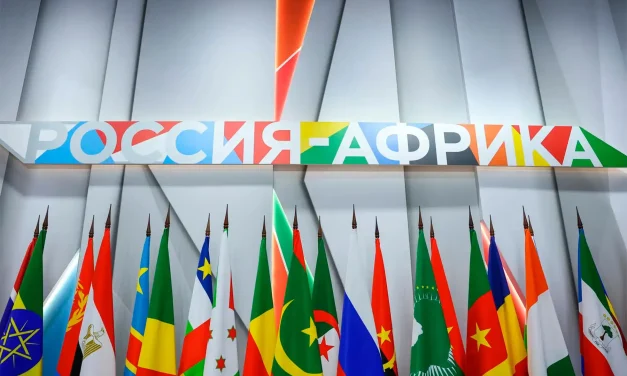
شورای راهبردی آنلاین-رصد: سرگئی لاوروف، وزیر امور خارجه روسیه در ماه ژوئیه و در آستانه سومین نشست روسیه و آفریقا که قرار است در پایان ماه اکتبر برگزار شود، به آفریقا سفر و از اتیوپی، نیجر، موزامبیک و بوروندی دیدار کرد. نخستین اجلاس روسیه و آفریقا در سال ۲۰۱۹ با حضور هر ۵۴ کشور آفریقایی برگزار شد و ۴۵ کشور در سطح سران دولتها در اجلاس شرکت کردند؛ در حالی که در دومین نشست، ۴۷ کشور و ۲۷ رئیس دولت حضور داشتند. در ۲۰ ژوئیه سال جاری، حضور بیش از ۳۰ کشور آفریقایی در سومین نشست تایید شد. کارشناسان معتقدند که سومین نشست بیشتر جنبهای تشریفاتی خواهد داشت، زیرا معیار سنجش موفقیت این اجلاس بهتدریج از تعداد شرکتکنندگان به ارزیابی گامهای عملیشده برای تعمیق همکاریها تغییر یافته است.»
اولویت منطقی واشنگتن: پایان دادن به جنگ از طریق مذاکره
ناکامی ترامپ در تحقق اهدافش در جنگ 6 ماهه علیه ایران
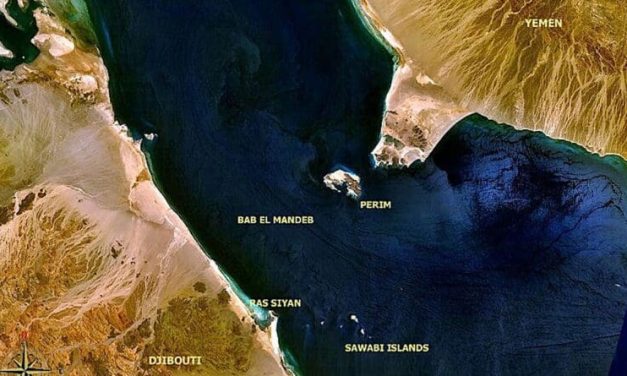
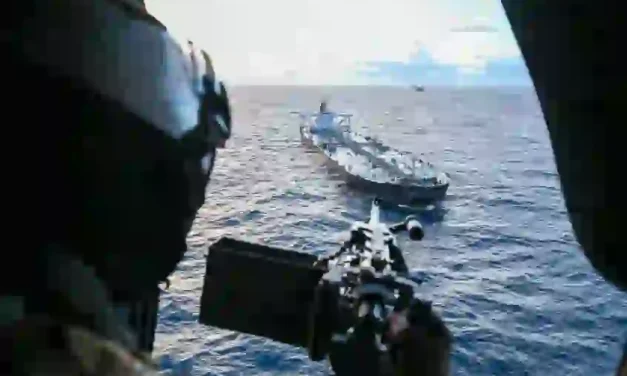
شورای راهبردی آنلاین-رصد: «بیش از شش ماه از آغاز جنگ علیه ایران میگذرد و هیچ چشماندازی برای پایان آن دیده نمیشود. موج نخست درگیریها از ۲۸ فوریه تا آتشبس ۸ آوریل ادامه یافت و در ۸ ژوئیه، درگیریها از سر گرفته شد. از ۱۴ ژوئیه، ارتش آمریکا محاصره بنادر ایران را دوباره برقرار و حملات تقریبا روزانه را آغاز کرد؛ با این وجود، کندی تردد کشتیها همچنان ادامه دارد. امروز اهداف اولیه جنگ که شامل پایان دادن به برنامه هستهای ایران، نابودی صنعت موشکی و نیروی دریایی و قطع حمایت ایران از نیروهای نیابتی در خاورمیانه بود، کنار گذاشته شدهاند و عملیات نظامی آمریکا تقریبا بهطور انحصاری بر بازگشایی تنگه هرمز متمرکز است.»

أحدث المقالات
علت تداوم سوء تفاهم غرب در درک اهمیت و جایگاه بریکس
شورای راهبردی آنلاین-رصد: «بریکس، که در ابتدا به آن با نگاه طنزآمیز و بهعنوان نوعی «انبوه نامهای اختصاری توخالی» در عصر جهانیشدن برخورد شد و بعدها نسخهای ضعیفتر از باشگاههای جهانی مانند گروه ۷ تلقی شد، در سالهای اخیر، بهویژه از سوی دونالد ترامپ، بهعنوان تهدیدی بالقوه برای سلطه دلار آمریکا مورد توجه قرار گرفته و رسانههای غربی نیز در آستانه اجلاس ۲۰۲۶ بر اختلافات داخلی آن تمرکز کردهاند. با این حال، همه این برداشتها اهمیت واقعی بریکس یعنی نقش آن بهعنوان الگویی اولیه از نظم چندقطبی در حال ظهور را نادیده میگیرند.»
موفقیتها و چالشهای همکاری روسیه و آفریقا پس از اجلاس سران ۲۰۲۳
شورای راهبردی آنلاین-رصد: سرگئی لاوروف، وزیر امور خارجه روسیه در ماه ژوئیه و در آستانه سومین نشست روسیه و آفریقا که قرار است در پایان ماه اکتبر برگزار شود، به آفریقا سفر و از اتیوپی، نیجر، موزامبیک و بوروندی دیدار کرد. نخستین اجلاس روسیه و آفریقا در سال ۲۰۱۹ با حضور هر ۵۴ کشور آفریقایی برگزار شد و ۴۵ کشور در سطح سران دولتها در اجلاس شرکت کردند؛ در حالی که در دومین نشست، ۴۷ کشور و ۲۷ رئیس دولت حضور داشتند. در ۲۰ ژوئیه سال جاری، حضور بیش از ۳۰ کشور آفریقایی در سومین نشست تایید شد. کارشناسان معتقدند که سومین نشست بیشتر جنبهای تشریفاتی خواهد داشت، زیرا معیار سنجش موفقیت این اجلاس بهتدریج از تعداد شرکتکنندگان به ارزیابی گامهای عملیشده برای تعمیق همکاریها تغییر یافته است.»
اولویت منطقی واشنگتن: پایان دادن به جنگ از طریق مذاکره
ناکامی ترامپ در تحقق اهدافش در جنگ 6 ماهه علیه ایران
شورای راهبردی آنلاین-رصد: «بیش از شش ماه از آغاز جنگ علیه ایران میگذرد و هیچ چشماندازی برای پایان آن دیده نمیشود. موج نخست درگیریها از ۲۸ فوریه تا آتشبس ۸ آوریل ادامه یافت و در ۸ ژوئیه، درگیریها از سر گرفته شد. از ۱۴ ژوئیه، ارتش آمریکا محاصره بنادر ایران را دوباره برقرار و حملات تقریبا روزانه را آغاز کرد؛ با این وجود، کندی تردد کشتیها همچنان ادامه دارد. امروز اهداف اولیه جنگ که شامل پایان دادن به برنامه هستهای ایران، نابودی صنعت موشکی و نیروی دریایی و قطع حمایت ایران از نیروهای نیابتی در خاورمیانه بود، کنار گذاشته شدهاند و عملیات نظامی آمریکا تقریبا بهطور انحصاری بر بازگشایی تنگه هرمز متمرکز است.»
چطور میتوان بر بیقانونی اینترنت غلبه کرد؟

شورای راهبردی آنلاین – ترجمه: دفاع ملی از مسئولیتهای محوری یک دولت است. این دفاع به شکل سنتی به زمین، آب و از قرن بیستم به بعد هوا و فضا مربوط میشد.
اندیشکده استراتفور در تحلیلی در این باره نوشت: اما امروز فضای سایبر بهعنوان جدیدترین عرصه دفاع ملی ظهور کرده و این در حالی است که دولتهای سراسر جهان بیشتر عملکردها و عملیاتهای روزانه خود را بهصورت آنلاین انجام میدهند. اینترنت پدیدهای جدید است که برخلاف دیگر عرصههای دفاعی فاقد توافقات و مؤسسات بینالمللی برای اداره آن است.
دستکم در حال حاضر شرایط به این صورت است. برای پاسخگویی به نقایص نظام مقرراتی فعلی (یا فقدان آن) اداره خدمات مالی ایالت نیویورک اجرای سری جدیدی از مقررات امنیت سایبری را در تاریخ 28 اوت آغاز کرد. شرکتهای خدمات مالی در نیویورک از بعد از اجرایی شدن این مقررات 180 روز فرصت دارند تا عملیاتهای خود را با تدابیر جدید که اولین بار در ماه مارس اجرا شد، مطابقت دهند.
این مقررات جامع است و از شرکتها میخواهد یک برنامه امنیت سایبری باسیاستهایی برای حفاظت از دادهها، محدود کردن دسترسی، هشیاری در خصوص حملات و پاسخ به آنها – همهچیزهایی که مستلزم داشتن یک مسئول امنیت اطلاعاتی برای نظارت بر اجرای آنها است- داده باشد.
ایالت نیویورک با تصویب این مقررات جدید به جنبشی رو به رشد در میان نهادهای دولتی با این هدف پیوست که شرکتها و شهروندان خصوصی در خصوص امنیت سایبری خود مسئولانهتر عمل کنند. این موج از مقررات وعده ورود به عصری جدید در توسعه اینترنت و بحثی قدیمی درباره این مسئله را میدهد که دولت برای پیشبرد منافع امنیت ملی تا کجا میتواند پیش برود.
پایبندی به قوانین
خوب یا بد؛ هزاران قانون در سطوح فدرال، ایالتی و محلی وجود دارد تا آنچه را میتوان برای حصول منافع تجاری یا خصوصی انجام داد، محدود سازد. دولت آمریکا قوانین مشخصات خودروها را تنظیم میکند و از طریق اداره ملی ایمنی ترافیک بزرگراهها (NHTSA) سعی در ترویج بهترین رویهها دارد و درعینحال دولتهای ایالتی حداقل ملزومات ایمنی را برای وسایل نقلیهای که در جادههای عمومی حرکت میکنند، تعیین میکنند. اداره غذا و دارو (FDA) داروها و دستگاههای جدید پزشکی را تأیید میکند. و کمیسیون اوراق بهادار و بورس (SEC) مؤسسات مالی را که با دشمنان سیاسی آمریکا تجارت کنند، مجازات میکند.
بااینحال واشنگتن در قلمرو فضای مجازی از ابزارهای مقرراتی کمتری برخوردار است. شرکتهایی نظیر Verizon و AT&T بخش عمده زیرساختی را کنترل میکنند که استفاده از اینترنت را در آمریکا مقدور میسازد. غولهای فناوری نظیر آمازون، فیسبوک و گوگل مراکزی را در اختیاردارند که دادهها را ذخیره میکند و به اشتراک میگذارد. شرکتهایی نظیر اپل، مایکروسافت و لنووو گروپ بخش عمده سختافزار فیزیکی را تولید میکنند که از شبکهها پشتیبانی میکند. بنابراین اگرچه دولت آمریکا مالکیت و اداره شبکهها و سختافزارهای ضروری برای حفظ آنها را در اختیار دارد اما بهزحمت میتوان گفت که نیروی حاکم در این عرصه است. زیرا فضای سایبر بهشدت متنوع است و درنتیجه نظارت بر آن پراکنده است. هیچ نهادی بهتنهایی مسئول اداره اینترنت به همان شیوهای که اداره هوانوردی فدرال، گارد ساحلی یا گمرک و حفاظت مرزی عرصه زمین، دریا و هوا را ایمن میکنند، نیست.
نمیتوان گفت که دولت آمریکا در خصوص امنیت سایبری سرمایهگذاری نمیکند. وزارتهای دفاع و امنیت داخلی تقویت شبکههای دولتی در برابر حملات را در اولویت قرار دادهاند و آن را در صدر تهدیدهای در حال ظهور و تواناییهای تهاجمی در نظر میگیرند. حتی بااینوجود هم واشنگتن متوجه است که نمیتواند اینترنت را مانند دیگر عرصههای دفاعی کنترل کند. برای پر کردن این شکافها ادارات دولتی با شرکتها و افراد خصوصی کار میکنند تا مانع از آن شوند که نقش رو به رشد فضای سایبر در تقریباً تمامی وجوه زندگی روزمره به یک مسئولیت کمرشکن تبدیل شود.
اما در غیاب نظارت مقرراتی گهگاه تلاشهای آنها به نتیجه نرسیده است. بهعنوان نمونه در اکتبر 2016 یک حمله منع سرویس توزیعشده (DDoS) به بیش از 100000 دستگاه (از دستگاه ضبط ویدئوی دیجیتالی گرفته تا مانیتورهای نظارتی کودک) صورت گرفت تا فعالیت شرکت داین (Dyn) را مختل کند. این شرکت ترافیک اینترنت برای شرکتهایی نظیر نتفلیکس و توییتر را اداره میکند. اغلب دستگاههایی که در این حمله به کمک گرفته شد از محافظت کمی برخوردار بودند زیرا سازندگان آنها یا مصرفکنندگانشان ویژگیها امنیتی اساسی ازجمله گذرواژه منحصربهفرد و بهروزرسانیهای منظم نرمافزار را نادیده گرفته بودند. بدون این حفاظتها مهاجمان برای جمعآوری لشکر بات نت ها دردسری نخواهند داشت. بسیاری از شرکتهایی که ابزارهای موردحمله واقعشده را تولید کرده بودند به این حمله با فراخوان برای جمعآوری و تقویت ویژگیهای امنیتی این دستگاهها پاسخ دادند. بااینحال احتمالا اقدامات آنها برای دفع حملات سایبری مشابه در آینده کافی نیست. کمیسیون ارتباطات فدرال هنوز مقرراتی را وضع نکرده که مشخص سازد سازندگان برای پیشگیری از دسترسی بیاجازه مزاحمان به ابزارهایی که با اینترنت کار میکنند چه ویژگیهایی را باید لحاظ کنند و یا اینکه در چه بازههای زمانی باید نسخههای بهروزرسانی شده نرمافزارها را در دسترس قرار دهند. در شرایطی که روزانه هزاران دستگاه و اسباب “هوشمند” آنلاین میشوند؛ مادامیکه دستگاهها آسیبپذیر باشند، اینترنت اشیاء با ریسک امنیتی بیشتری روبرو میشود.
نهادهای دولتی برای کاهش تهدید و تقویت اقدامات امنیت سایبری در حال تنظیم مقررات و دستورالعملهای خود هستند. ادارات اجراکننده قانون در تلاشاند تا مجموعه قوانینی را تدوین کنند که محدوده رفتار قابلپذیرش در فضای سایبری را تعیین کند، حوزهای که حتی اگر خارج از کنترل باشد، در حوزه صلاحیت آنها قرار گیرد. مجلس نمایندگان آمریکا در حال تدوین پیشنویس قوانین جدید و بهبود اساسنامههای موجود است تا با چشمانداز بهسرعت در حال تغییر اینترنت سازگاری داشته باشد. درحالیکه کامپیوترها هرروز بیشتر به کالاهای مصرفی راه پیدا میکنند و گسترش مییابند، دستکم در آمریکا، بوروکراسی مرتبط با امنیت سایبری نیز رشد خواهد کرد. این کشور تمایل دارد یک رویکرد قانونی به مسائلی نظیر امنیت سایبری داشته باشد. کشورهایی نظیر چین و روسیه ترجیح میدهند برای نگهداشتن کاربران اینترنت در خط نظامهای سیاسی خود از زور و سختگیری استفاده کنند.
درعینحال فضای سایبر به شکلی فزاینده وارد حوزههایی میشود که بهشدت دارای قوانین مدون هستند؛ نظیر حوزههای خودرو، مراقبتهای بهداشتی و بخشهای مالی. در پی حمله اکتبر 2016 به شرکت داین، اداره ملی ایمنی ترافیک بزرگراههای آمریکا دستورالعملی را صادر و سازندگان خودروها را ترغیب کرد تا امنیت سایبری خودروها را در اولویت کاری قرار دهند و شیوههایی استاندارد را برای امنیت سایبری ایجاد کنند. هرقدر وسایل نقلیه مسافری از کامپیوترها برای عملیاتهای اساسی خود بیشتر استفاده کنند، فرصت سوءاستفاده از ضعف در این فناوری بیشتر فراهم میشود و حتی میتواند تأثیری مرگبار داشته باشد. (در یک حمله سایبری یک خودرو سلاحی خطرناکتر از مثلاً یک دستگاه ضبط کننده ویدئویی است.) در ماه آوریل اداره غذا و دارو تهدید کرد که اگر یک شرکت مراقبتهای بهداشتی (که به نامش اشاره نشد) ضعفهای موجود در ابزارهایش را رفع نکند این شرکت را محروم خواهد کرد. کمیسیون اوراق بهادار و بورس نیز در سال 2016شرکتی را بعدازآن که یکی از کارکنانش با اداره نامناسب دادههای مشتریان آنها را در برابر هکرها تضعیف کرد ، یکمیلیون دلار جریمه کرد. ظاهراً یک هکر از این دادهها برای اهداف تبهکارانه استفاده کرد اما درهرصورت کمیسیون شرکت را به دلیل قصور در پیشگیری از این رخنه جریمه کرد.
یک دنیای جدید جسور
به نظر میرسد که انباشته شدن رویههای حقوقی و ضخیمتر شدن کتب قوانین نوید پایان عصر رهایی اینترنت و آغاز فصلی جدید را میدهد. این گذار مزایا و درعینحال معایبی خواهد داشت. از یکسو تقویت اکوسیستم شبکههای کامپیوتری آمریکا به حفاظت از شرکتها و مصرفکنندگان در برابر حملات سایبری که میتواند به اختلالات مخرب و خسارات مالی منجر شود، کمک میکند. علاوه بر این، افزایش قواعد و قوانین به متمایز ساختن مسئولیتهای ایالتی از مسئولیتهای یک شرکت یا فرد کمک میکند و درنتیجه شرکتها و شهروندان را قادر میسازد تا بر این اساس بر منابعشان متمرکز شوند.
از سوی دیگر پایبندی به مقررات رفتاری پرهزینه است که میتواند شرکتهای کوچک نظیر استارت آپ هایی را که در بخش فناوری نوآوری میکنند، متوقف سازد. بهعلاوه بر اساس اقدامات اخیر اداره غذا و دارو و کمیسیون بورس و اوراق بهادار، ظاهراً تهدید به دعوای قضائی علیه شرکتها به خاطر رخنه در اطلاعات در حال افزایش است، یعنی ممکن است یک شرکت درحالیکه خودش قربانی حمله سایبری است با اتهاماتی روبرو شود. درعینحال بسیاری از شرکتها بهویژه در بخش فناوری نگراناند که کارکردن در قالب مقررات وضعشده برای امنیت سایبری مزایای رقابتی را آنها که در دوران بیقانونی اینترنت کسب کرده بودند کاهش دهد.
بااینوجود تقاضاها برای تقویت امنیت سایبری با هر حمله جدیدی که شرکتها و افراد آمریکایی را تحت تأثیر قرار دهد، بیشتر میشود. تنظیمکنندگان مقررات با تعیین حداقل ملزومات امنیتی برای شبکه بهسرعت در حال گسترش کالاهای مصرفی با میکرو تراشههایی که درونشان جای گرفته است، به این حملات پاسخ میدهند. بوروکراسی امنیت سایبری به بلوغ خواهد رسید همانطور که تا الآن نیز کاملتر شده است. آمریکا انبوهی از تسلیحات سایبری را جمعآوری خواهد کرد، گردآوری اطلاعات را افزایش خواهد داد و در کنترل منازعات در فضای سایبر قاطعانهتر عمل خواهد کرد. در حال حاضر اینترنت همچنان زمینبازی مهندسین و کارآفرینان است اما آنها بهزودی مجبور خواهند شد آن را به وکلا، مسئولین تطبیق و حسابرسان واگذار کنند.
نکات مهم
- دولت آمریکا در شرایطی که کامپیوترها هرروز بیشازپیش به کارها و وظایف روزمره راه پیدا میکنند، توجه زیادی را به تدوین یک سیاست دفاع سایبری قاطع معطوف داشته است.
- آژانسهای فدرال و ایالتی به تلاشهای خود برای مقاومسازی شبکههای آمریکایی در برابر حملات سایبری ادامه خواهند داد.
- مقررات حاصل ریسک اقامه دعوای قضائی را برای شرکتهای خصوصی و افرادی که در حملات سایبری هدف گرفتهشدهاند، افزایش میدهد.
0 Comments